Skip to content

Beyond Organizational Boundaries: Mengelola Risiko di Era Intelligent Ecosystem

Ketika teknologi, data, artificial intelligence (AI), dan mitra bisnis semakin terhubung, risiko tidak lagi berhenti di batas organisasi. GRACS 2026 menyoroti pentingnya tata kelola, pelindungan data pribadi, pengelolaan risiko pihak ketiga, serta resiliensi untuk menjaga keberlangsungan bisnis di tengah kompleksitas ekosistem digital.

Jakarta, 14 Oktober 2026 – Ketergantungan pada cloud, AI, dan mitra bisnis membuat risiko digital semakin kompleks. Gangguan pada satu komponen dapat berdampak pada operasional, keamanan informasi, hingga keberlangsungan bisnis. 

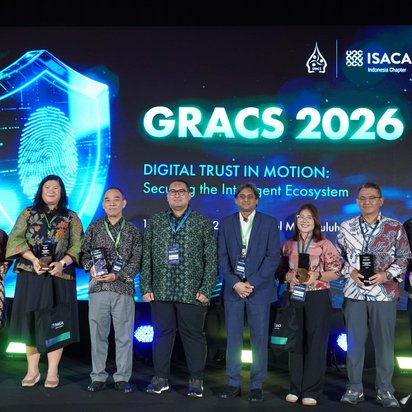
Tantangan ini menjadi sorotan dalam GRACS 2026 — IT Governance, Risk, Assurance, and Cybersecurity Summit, yang diselenggarakan ISACA Indonesia Chapter dengan tema “Digital Trust in Motion: Securing the Intelligent Ecosystem”. Acara ini membahas pentingnya tata kelola, manajemen risiko, dan keamanan siber dalam ekosistem digital yang saling terhubung. 

Sebagai Gold Sponsor, TÜV NORD Indonesia turut mendukung pertukaran wawasan mengenai penguatan tata kelola dan pengelolaan risiko untuk membangun kepercayaan digital. 

Dalam GRACS 2026, Bapak Nezar Patria, Wakil Menteri Komunikasi dan Digital RI, mengangkat insiden ransomware Pusat Data Nasional Sementara (PDNS) 2 pada 2024 sebagai pembelajaran penting dalam penguatan tata kelola dan pelindungan data. Insiden tersebut menunjukkan bahwa gangguan digital dapat berdampak luas terhadap layanan, keamanan informasi, dan kepercayaan publik. 

Perspektif ini diperkuat oleh Bapak Adi Budiarso dari Otoritas Jasa Keuangan (OJK), yang membahas penguatan digital trust dan ketahanan siber dalam ekonomi digital. Sementara itu, Mr. Jonathan Alloway dari Danantara Indonesia menyoroti pentingnya menyelaraskan pemanfaatan teknologi dengan tujuan bisnis, pengelolaan risiko, dan kesiapan operasional. 

Ketiga perspektif tersebut menegaskan bahwa semakin terhubungnya ekosistem digital menuntut tata kelola yang kuat, pengelolaan risiko yang menyeluruh, dan kesiapan organisasi dalam menghadapi gangguan. 

Pengelolaan risiko digital perlu menjadi bagian dari strategi bisnis, mulai dari pengembangan hingga penggunaan teknologi. “Didalam strategis bisnis organisasi, kita perlu memperhatikan mulai dari pengembangan aplikasinya sampai pada saat penggunaan nya. Kita perlu memonitor secara berkala sehingga kita bisa memproteksi bisnis kita juga” Ujar Karlina. 

Pemantauan secara berkala membantu organisasi mengidentifikasi potensi risiko, mengevaluasi efektivitas pengendalian, dan menjaga agar pemanfaatan teknologi tetap selaras dengan tujuan bisnis. Sejalan dengan pembahasan GRACS 2026, pendekatan ini menjadi bagian penting dalam memperkuat IT governance, mengantisipasi risiko di ekosistem digital yang saling terhubung, serta membangun kepercayaan digital secara berkelanjutan. 

GRC Terintegrasi: Menghubungkan Pengendalian dengan Tujuan Bisnis

Keamanan informasi, pelindungan data, penggunaan AI, pengelolaan vendor, dan keberlangsungan bisnis saling berkaitan dalam ekosistem digital. Karena itu, organisasi perlu menerapkan pendekatan Governance, Risk, and Compliance (GRC) yang terintegrasi agar pengelolaan risiko selaras dengan tujuan bisnis. 

Berbagai standar internasional, seperti ISO 31000, ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 42001, dan ISO 22301, dapat mendukung pengelolaan risiko sesuai kebutuhan organisasi. Melalui evaluasi dan assurance berbasis bukti, organisasi dapat memastikan pengendalian berjalan efektif, memperkuat akuntabilitas, serta meningkatkan kesiapan menghadapi risiko digital secara berkelanjutan. 

Sebagai perusahaan Testing, Inspection and Certification (TIC), TÜV NORD Indonesia mendukung organisasi melalui layanan sertifikasi, audit, asesmen, dan pengembangan kompetensi yang relevan dengan kebutuhan sistem manajemen. Penerapan standar yang sesuai dapat membantu organisasi memperkuat konsistensi proses, akuntabilitas, evaluasi, dan perbaikan berkelanjutan. 

Pada akhirnya, tantangan intelligent ecosystem bukan hanya bagaimana menghubungkan lebih banyak teknologi, tetapi bagaimana memastikan keterhubungan tersebut dikelola secara bertanggung jawab, data pribadi terlindungi, dan layanan kritis tetap dapat berjalan ketika gangguan terjadi.